Protection
par mot de passe
Préparation de Kali Linux
Toutes les commandes ci‑dessous sont saisies dans un terminal Administrateur. Sous Kali, l'utilisateur par défaut n'est plus root : ouvrez une session root avec sudo -i si besoin, vous n'aurez alors pas à préfixer les commandes par sudo.
sudo -i
whoami        # doit afficher : root
Installer le serveur web Apache et PHP
apt update
apt install -y apache2 php libapache2-mod-php sqlite3
systemctl enable --now apache2
systemctl status apache2 --no-pager
Vérifier le fonctionnement
echo '<?php phpinfo();' > /var/www/html/test.php
curl -s http://localhost/test.php | grep -i "PHP Version" | head -n1
rm /var/www/html/test.php
Créer le dossier du site
Le dossier racine d'Apache sous Kali est /var/www/html. Nous créons un sous‑dossier pour le TP :
mkdir -p /var/www/html/protection
chown -R www-data:www-data /var/www/html/protection
chmod -R 755 /var/www/html/protection
cd /var/www/html/protection
Le site sera accessible dans le navigateur à l'adresse http://localhost/protection/. Les fichiers PHP s'éditent avec nano (ex : nano acces.php) ou tout autre éditeur.
Nous allons procéder par trois étapes successives :
- Mot de passe
- Cookies
- Variables de session
Mot de passe
- Afin de protéger l’accès à certaines parties d’un site (exemple : administration) nous allons utiliser un mot de passe.
- Ce mot de passe peut être stocké dans la page, ou dans un fichier extérieur. Afin d’éviter que ce mot de passe ne soit trop facilement accessible, il est possible de l’enregistrer sous une forme cryptée.
- Lorsque l’on demande le mot de passe à l’utilisateur pour le vérifier, il faut utiliser le champ de type « password » dans le formulaire pour éviter que le mot de passe ne s’affiche en clair et soit lisible par un autre utilisateur.
Cookies
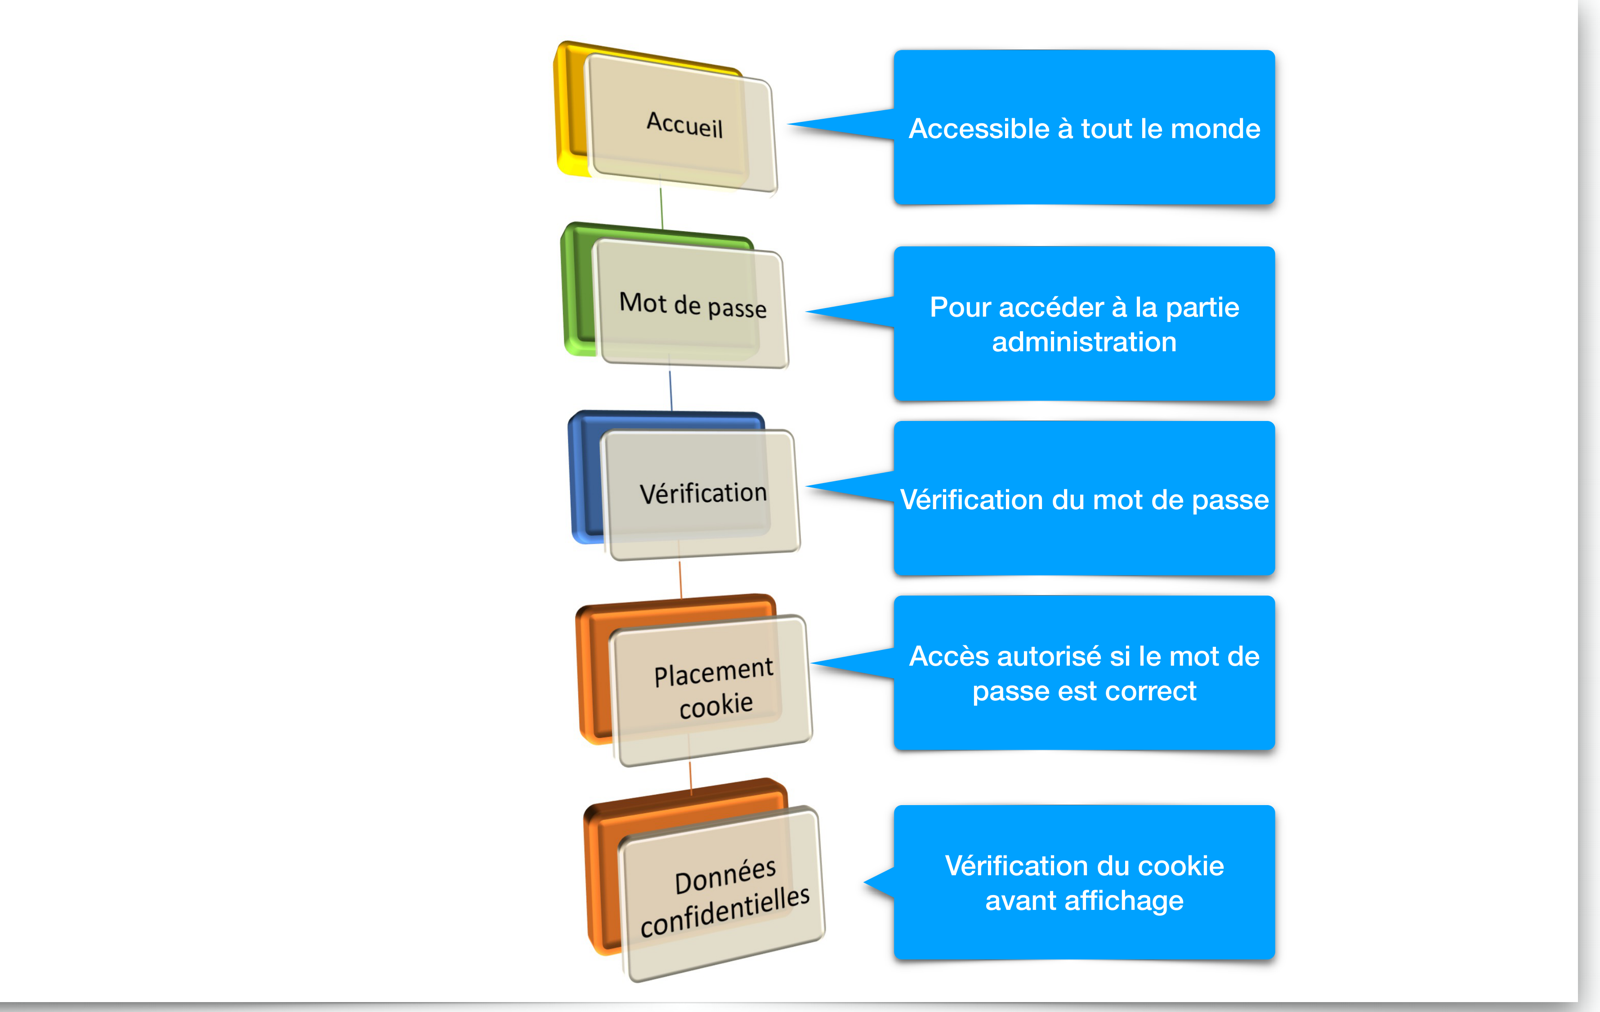
- Pour éviter qu’un utilisateur aille directement sur une page protégée sans être passé par l’entrée où il lui est demandé le mot de passe, on va utiliser les cookies.
- Cela permet aussi d’enregistrer le fait qu’un utilisateur s’est déjà authentifier et de ne pas lui redemander le mot de passe à chaque page.
- Les cookies sont des petits fichiers textes que le serveur peut écrire dans l’ordinateur du client, c’est-à-dire de la personne qui surfe. Ces cookies sont enregistrés dans un répertoire précis qui est consultable.
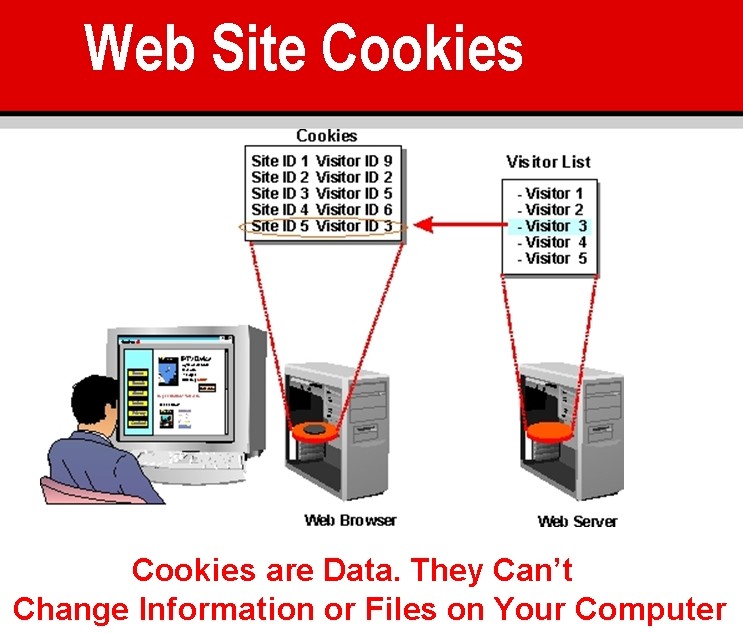
Pour voir les cookies
- Sur Chrome :
- Dans « Paramètres »
- Rechercher : « cookies »
- Cliquez sur « Paramètres de contenu »
- Puis « Cookies et données de site… »
- Cliquez sur chaque site puis chaque cookie pour voir le contenu détaillé : nom, contenu, domaine, dates de création et d’expiration.
Sur Firefox
- Aller dans « Préférences »
- Puis « Vie privée »
- « Afficher les cookies »
- Cliquez sur le triangle du site concerné, puis sur chaque cookie pour afficher le contenu détaillé.
Sur Microsoft Edge
- Rendez-vous sur le site qui vous intéresse. Puisqu'Edge ne conserve pas les cookies dans un dossier spécifique, vous devez vous rendre sur le site dont vous voulez consulter les cookies.
- Cliquez sur … Le bouton se situe en haut à droite de la fenêtre.
- Appuyez sur F12 Outils de développement. Cette option se trouve vers le milieu du menu déroulant. En cliquant dessus, une fenêtre devrait apparaitre en bas de l’écran.Choisissez l'onglet Débogueur. Vous le verrez en haut de la fenêtre qui se trouve en bas de celle d’Edge.
- Faites un doubleclic sur Cookies. Le bouton se situe sur la gauche de la fenêtre.
- Consultez les cookies. Vous en verrez une liste en dessous de l'option correspondante. Sélectionnez celle de votre choix pour en voir les attributs.
Utilisation des cookies pour protéger une partie de site
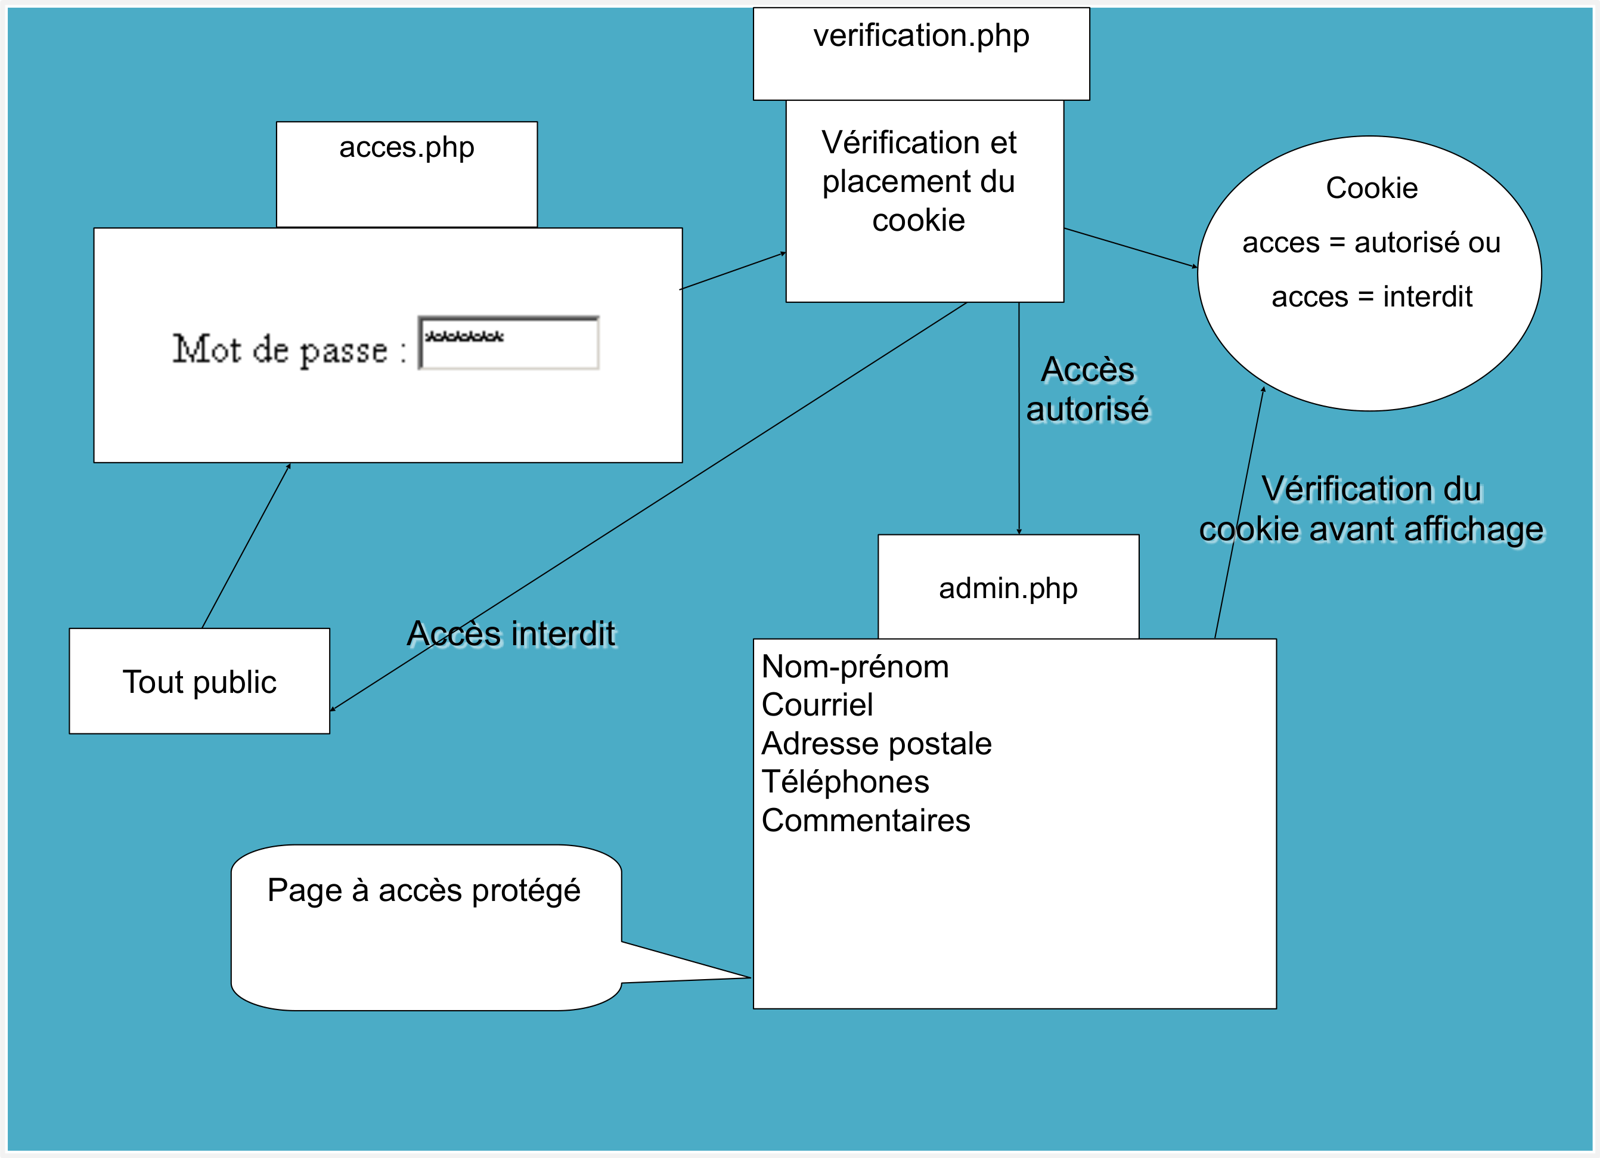
- Donc quand quelqu’un veut accéder à la partie protégée, on va écrire un cookie (nom : « acces ») qui contiendra par exemple le mot « autorisé ». Ensuite dans toutes les pages de la partie protégée, on vérifiera si ce cookie existe et son contenu.
- Pour écrire un cookie, on utilise la fonction setcookie() en php. Pour cela, il ne faut encore avoir rien envoyé au navigateur : pas d’entête, pas de titre, pas d’espace, etc.
- Exemple : cookie valable 1 an :
- setcookie("acces", "autorise", time()+3600*24*365, "/");
- Pour lire un cookie, il suffit de lire dans le tableau $_COOKIE [] le contenu de la variable qui représente le nom du cookie. Exemple : $_COOKIE['acces'] pour le cookie de nom « acces »,
- if ($_COOKIE['acces'] == "autorise" )
- …
- Attention : on ne peut pas relire le contenu d’un cookie avec $_COOKIE[] dans la même page que celle où on l’a modifée avec setcookie() ! On ne peut le relire que dans une autre page !
Vérification du cookie avant affichage
- La redirection peut se faire
- par la fonction php « header("Location:page.php") », qui doit être envoyé avant l'entête (comme les cookies),
- ou par la fontion javascript
?><script type="text/javascript">
<!--
window.location.href = "page.php";
//-->
</script><?php
- ou en HTML :
?><META HTTP-EQUIV="Refresh" CONTENT="n; URL=Mettrez ici l'URL souhaitée"><?php
Exemple :?><META HTTP-EQUIV="Refresh" CONTENT="5; URL=accueil.php"><?php
-> Redirection au bout de 5 secondes à la page accueil.php
Travail demandé
- Listez les cookies enregistrés sur votre machine. Visualisez leurs contenus.
- Mettre en place l’accès sécurisé à la partie « administration » par mot de passe d’abord, puis en utilisant également les cookies ensuite.
Variables de session
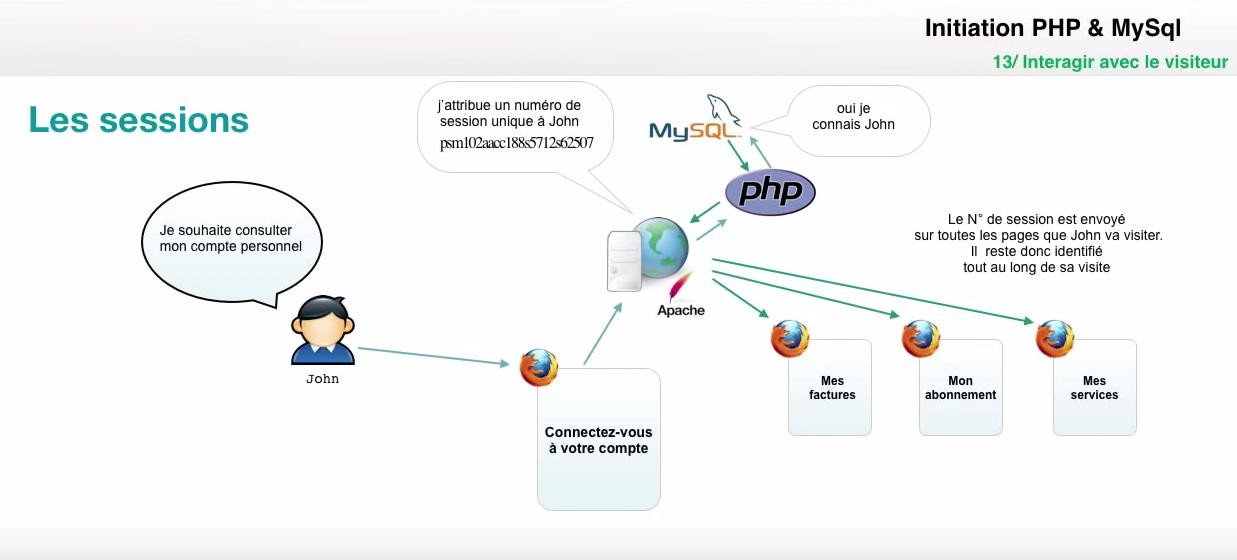
- Il est possible d’enregistrer la connexion d’un utilisateur sous la forme de variables de session grâce au tableau $_SESSION [ ]
- Pour utiliser les variables de session, il est toujours nécéssaire de d’abord démarrer la session par la fonction session_start() en début de page.
- Les restrictions sont les mêmes que pour les cookies. Une session doit être démarrée avant tout autre action au niveau de l’affichage du navigateur.
- La différence avec les cookies est que les variables de session sont stockées au niveau du serveur (dans un répertoire /tmp/) contrairement aux cookies qui sont enregistrées au niveau de la machine cliente.
- Une autre différence importante, est que les variables de session ne durent que quelques heures (le temps de la session), alors que les cookies peuvent être valables plusieurs années.
- Pour initialiser une variable de session, voici un exemple :
- $_SESSION['acces'] = "autorise" ;
- Se référer à la documentation PHP en ligne pour consulter les exemples plus détaillés. Par exemple ici : https://www.php.net/manual/fr/ref.session.php
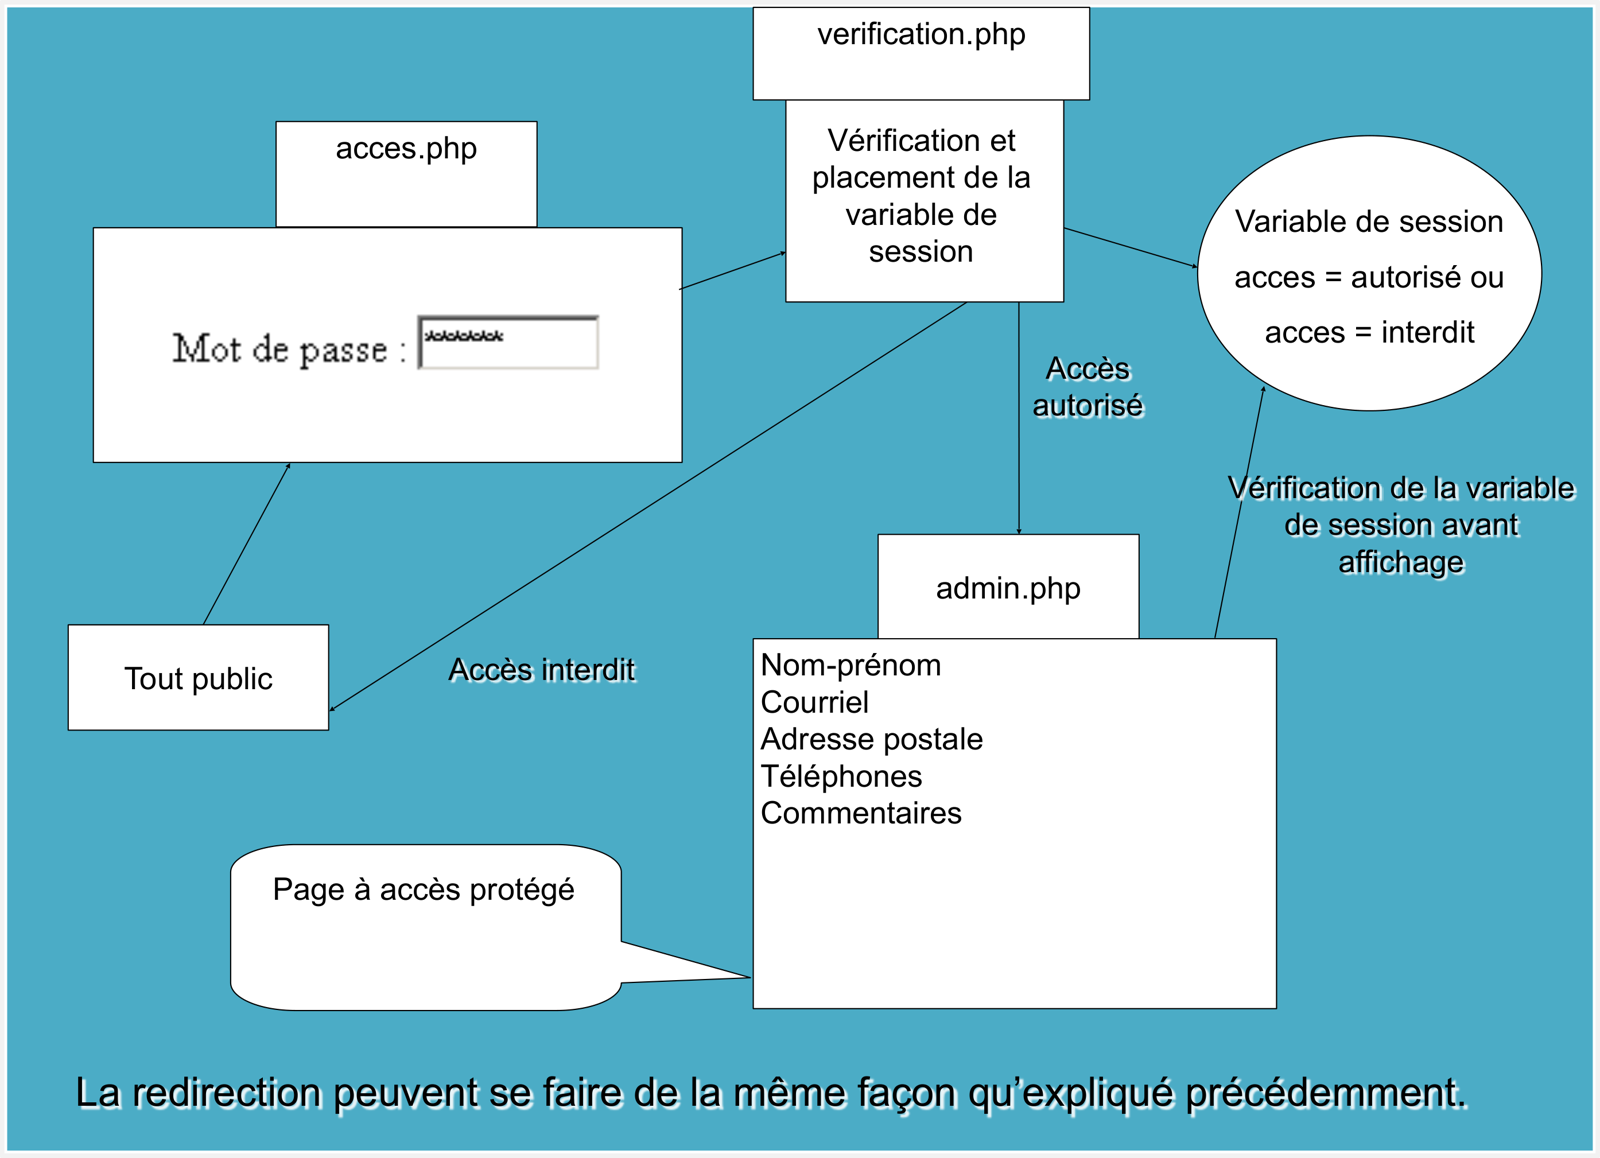
La redirection peuvent se faire de la même façon qu’expliqué précédemment.
Travail demandé
- Mettre en place l’accès sécurisé à la partie « administration » par mot de passe d’abord et en utilisant les variables de session.
- Gardez les pages de toutes les versions réalisées : cookies et variables de session. Les deux parties seront évaluées